ZTNA access proxy: web a RDP přes FortiGate a FortiClient EMS
Jak na FortiGate publikovat interní webovou aplikaci a RDP přes ZTNA access proxy, s přístupem jen pro zařízení se správným Security Posture tagem z FortiClient EMS.
ZTNA access proxy zpřístupní interní aplikaci zvenku bez VPN. Stanice se připojuje na FortiGate, který ji ověří podle klientského certifikátu z FortiClient EMS a podle jejích Security Posture tagů. Teprve potom spojení předá na interní server. Na rozdíl od VPN uživatel nedostane přístup do celé sítě, ale jen k publikované aplikaci, a jen dokud jeho zařízení splňuje podmínky. Publikovat jde webovou aplikaci přes HTTPS i jiné služby, například RDP, přes TCP forwarding.
Rychlý postup
- Připravit předpoklady: EMS konektor, tag, certifikát pro access proxy a interní server (u HTTPS s důvěryhodným certifikátem).
- Policy & Objects → ZTNA → ZTNA Server → Create new: rozhraní, IP, port a certifikát. V Service/server mapping služba HTTPS a interní server přes FQDN, pro RDP služba TCP Forwarding.
- Policy & Objects → Firewall Policy → Create new, Type: ZTNA: Incoming interface, Security posture tag a ZTNA server.
- Jen pro TCP forwarding: v EMS v profilu ZTNA Destinations přidat do Rules aplikaci, kterou EMS převzal z FortiGate.
- Na stanici otevřít
https://<jméno>:<port>a vybrat klientský certifikát od EMS, pro RDP se připojit na jméno serveru z pravidla.
Předpoklady
- FortiGate se 4 GB RAM a více. Modely se 2 GB RAM (např. 50G, 60F) od FortiOS 7.6.5 ZTNA objekty nemají.
- FortiClient EMS on-premise (ověřeno na 7.4.8) propojený s FortiGate, viz Propojení FortiClient EMS s FortiGate přes Security Fabric.
- Security Posture tag, podle kterého se bude přístup povolovat, viz Security Posture tagy v EMS a jejich použití na FortiGate.
- Certifikát pro access proxy na veřejné jméno, pod kterým bude aplikace dostupná, aby prohlížeč nehlásil varování. V labu je to certifikát od Let’s Encrypt, viz Let’s Encrypt certifikát na FortiGate přes ACME.
- Stanice se zaregistrovaným FortiClient v EMS.
- Interní server s aplikací, která bude za access proxy. Musí být dosažitelný z FortiGate pod jménem, které FortiGate umí přeložit. U HTTPS musí mít i certifikát od CA, které FortiGate důvěřuje, viz Certifikát interního serveru.
Certifikát interního serveru
FortiGate ve výchozím stavu ověřuje certifikát interního serveru. Certifikát musí být:
- vystavený CA, které FortiGate důvěřuje,
- na jméno, které je v mapování. Server je proto v mapování zadaný přes FQDN, ne IP adresou.
V labu má web01 certifikát z firemní AD CS (šablona Web Server) na web01.corp.example.com. Na DC je pro toto jméno A záznam a FortiGate ho umí přeložit. Certifikát CA je naimportovaný do FortiGate v System → Certificates → Create/Import → CA Certificate a v seznamu je v Remote CA Certificate jako G_CA_Cert_1:
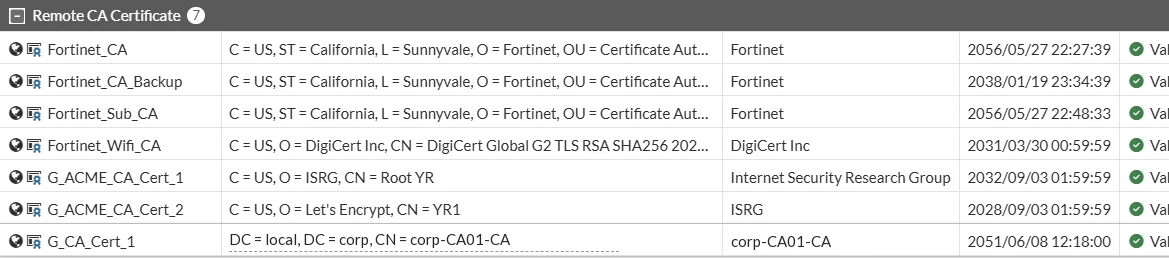
Certifikáty G_ACME_CA_Cert_1 a G_ACME_CA_Cert_2 (ISRG Root YR, Let’s Encrypt YR1) přidal FortiGate sám při vystavení certifikátu přes ACME.
Ukázkové hodnoty použité v článku
| Co | Hodnota |
|---|---|
| FortiGate | FortiGate-90G, FortiOS 7.6.8, veřejná IP 203.0.113.10 |
| EMS server | ems.example.com |
| Testovací stanice | PC-01, Windows 11 Pro, uživatel user01 |
| Verze FortiClient | 7.4.8 |
| Interní webserver | web01.corp.example.com, 10.0.20.10 (HTTPS) |
| Firemní CA | corp-CA01-CA (AD CS) |
| Certifikát access proxy | ZTNA-Cert-01 (Let’s Encrypt, ztna.example.com) |
| Tag pro přístup | ZTNA File (soubor C:\ZTNA\ZTNA_test.txt) |
| RDP server | srv02.corp.example.com, 10.0.20.24 |
| ZTNA server pro web | ZTNA-Web, wan1, port 28443 |
| ZTNA server pro RDP | ZTNA-RDP, wan1, port 23389 |
| ZTNA politika | ZTNA-Access (ID 32), NAT zapnutý |
Hodnoty nahraď svými. Domény example.com a rozsahy 203.0.113.0/24 a 198.51.100.0/24 jsou rezervované pro dokumentaci.
1. ZTNA server
ZTNA server je veřejný vstupní bod access proxy: IP adresa a port na rozhraní FortiGate, certifikát, kterým se FortiGate stanicím prokazuje, a mapování na interní server. Vytváří se v Policy & Objects → ZTNA → ZTNA Server → Create new.
Společná pole pro obě varianty:
- Name a Comments: název ZTNA serveru a popis.
- Connect On:
- Interface: rozhraní, na kterém bude access proxy poslouchat (
wan1), - IP address: veřejná IP tohoto rozhraní,
- Port: nestandardní port, v labu
28443pro web a23389pro RDP.
- Interface: rozhraní, na kterém bude access proxy poslouchat (
- SAML: vypnuté, ověření uživatele tu nepoužívám.
- Default certificate: certifikát pro access proxy (
ZTNA-Cert-01). Certifikát vytvořený v Global je k dispozici i ve VDOM.
Varianty se liší v Service/server mapping:
| HTTPS (webová aplikace) | TCP forwarding (RDP) | |
|---|---|---|
| ZTNA server v labu | ZTNA-Web, port 28443 |
ZTNA-RDP, port 23389 |
| Service | HTTPS |
TCP Forwarding |
| Server v mapování | web01.corp.example.com:443 (FQDN) |
srv02.corp.example.com:3389 (FQDN) |
| Certifikát interního serveru | musí být důvěryhodný | neřeší se |
| Stanice se připojuje na | veřejnou adresu ZTNA serveru | interní jméno serveru |
| ZTNA Destination v EMS | není potřeba | potřeba, viz kapitola 3 |
Varianta A: HTTPS (webová aplikace)
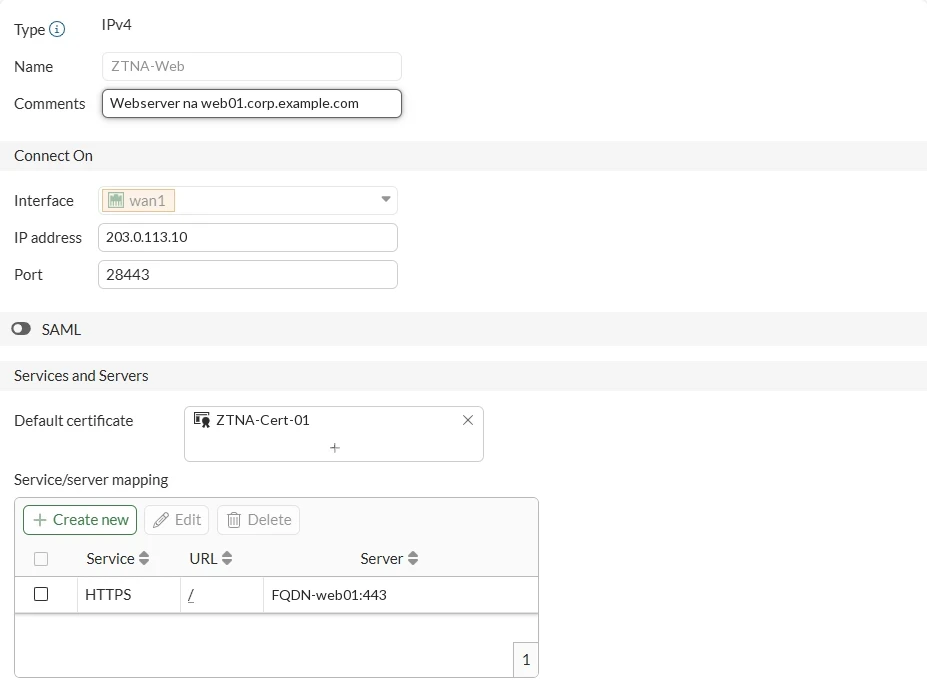
Stanice zadává v prohlížeči veřejnou adresu s portem, tedy https://ztna.example.com:28443. V Service/server mapping zvol Create new:
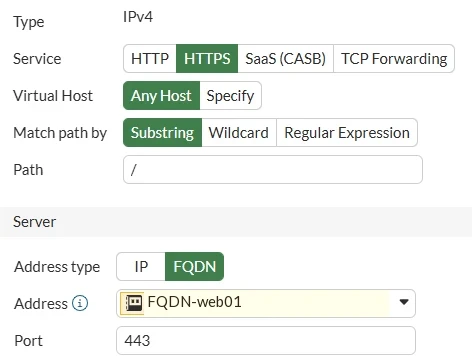
- Service:
HTTPS. - Virtual Host:
Any Host. - Match path by:
Substring, Path:/, tedy všechny požadavky. - Server: Address type
FQDN, adresaFQDN-web01(objekt typu FQDN proweb01.corp.example.com) a port443.
Server je v mapování zadaný přes FQDN, protože FortiGate ověřuje jméno v certifikátu interního serveru, viz Certifikát interního serveru.
Varianta B: TCP forwarding (RDP)
Pro aplikace, které nejsou webové (RDP, SSH). Stanice se připojuje přímo na interní jméno serveru a FortiClient spojení tuneluje přes HTTPS na ZTNA server.
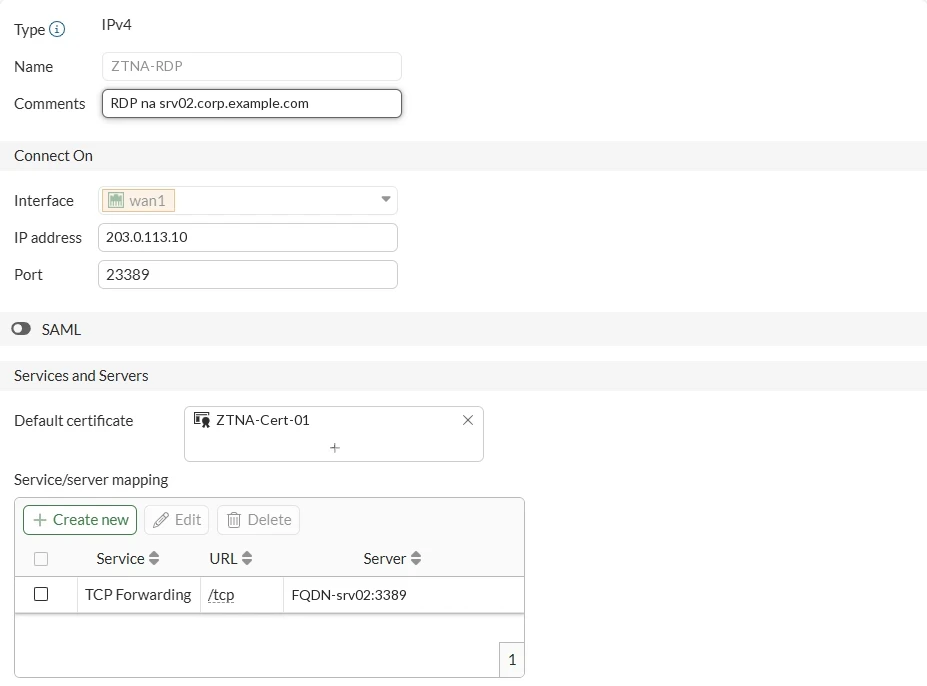
V Service/server mapping zvol Create new:
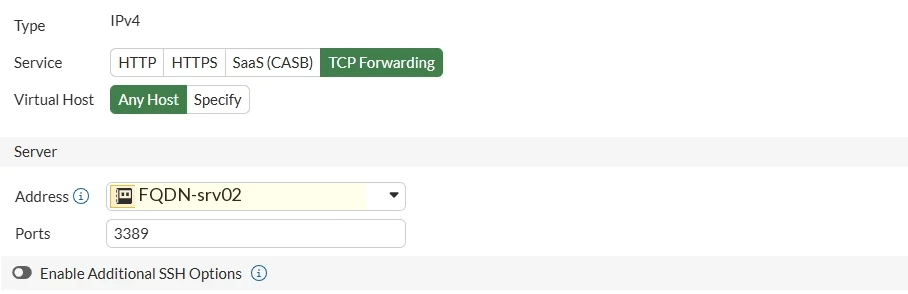
- Service:
TCP Forwarding. - Virtual Host:
Any Host. - Server: adresa typu FQDN
FQDN-srv02prosrv02.corp.example.coma port3389. Jméno musí FortiGate umět přeložit, stejně jako u HTTPS. - Enable Additional SSH Options: vypnuté, týká se jen SSH.
V seznamu mapování je pak služba s URL /tcp.
Potvrď OK v mapování i u ZTNA serveru. Samotný ZTNA server provoz ještě nepustí, povolí ho až ZTNA politika.
2. ZTNA politika
Politika určuje, kdo se přes ZTNA server dostane k interní aplikaci. Vytváří se jako běžná firewall politika v Policy & Objects → Firewall Policy → Create new, jen s typem ZTNA.
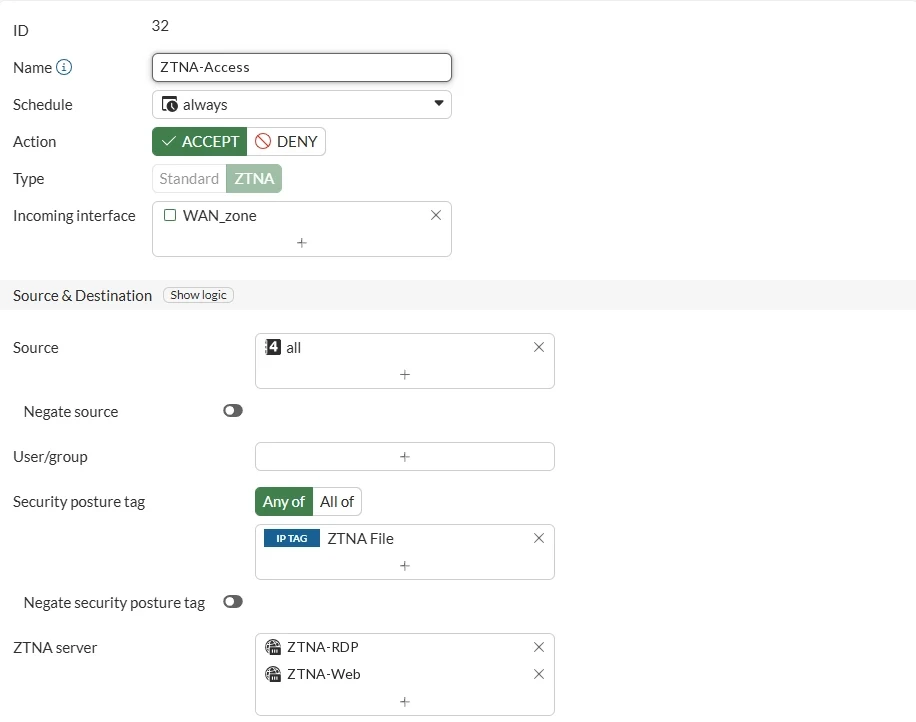
- Name, Schedule
always, ActionACCEPT. - Type:
ZTNA. Až s tímto typem se v politice objeví pole ZTNA server. - Incoming interface: rozhraní, na kterém poslouchá ZTNA server. V labu je
wan1členem zónyWAN_zone. - Source:
all. Přístup omezuje tag, ne zdrojová adresa. - Security posture tag: IP TAG
ZTNA File. Přepínač Any of / All of určuje, jestli stanici stačí jeden z vybraných tagů, nebo musí mít všechny. - ZTNA server:
ZTNA-WebaZTNA-RDPz kapitoly 1. Jedna politika může obsahovat víc ZTNA serverů, pro všechny pak platí stejné podmínky. - Security Profiles: v labu AntiVirus a IPS s profilem
g-defaulta SSL inspekcecertificate-inspection.
3. ZTNA Destinations v EMS
ZTNA servery a jejich mapování EMS převezme z FortiGate přes Fabric konektor sám, ručně se nic nezakládá. Najdeš je v Endpoint Profiles → ZTNA Destinations v profilu, který mají stanice přiřazený (v labu Firma - ZTNA). Varianty se liší v tom, jestli je potřeba s nimi v profilu ještě něco udělat:
| HTTPS (webová aplikace) | TCP forwarding (RDP) | |
|---|---|---|
| Kde je v profilu | Web Proxy Rules | katalog ZTNA applications |
| Co je potřeba udělat | nic | přidat aplikaci do Rules |
| Zobrazí se ve FortiClient | ne | na záložce ZTNA Destination |
Varianta A: HTTPS (webová aplikace)
U HTTPS jde prohlížeč přímo na veřejnou adresu ZTNA serveru a klientský certifikát předloží sám, na EMS se proto nic dalšího nekonfiguruje. ZTNA server se v profilu objeví v části Web Proxy Rules:
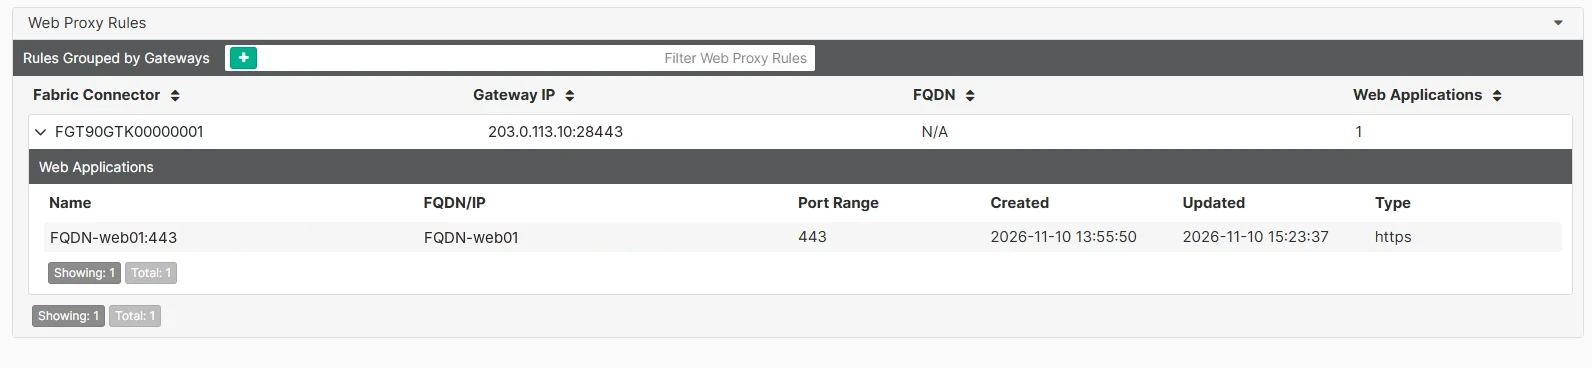
V labu je tu FortiGate FGT90GTK00000001 s gateway 203.0.113.10:28443 (ZTNA server ZTNA-Web) a jako webová aplikace server z mapování, FQDN-web01:443 typu https.
Varianta B: TCP forwarding (RDP)
RDP klient o ZTNA neví: připojuje se na interní jméno serveru a neumí HTTPS tunel ani klientský certifikát. Spojení proto zachytí FortiClient a tuneluje ho na ZTNA server. K tomu potřebuje vědět, která spojení má zachytávat a kam je posílat, a to mu dá pravidlo ZTNA Destination z EMS.
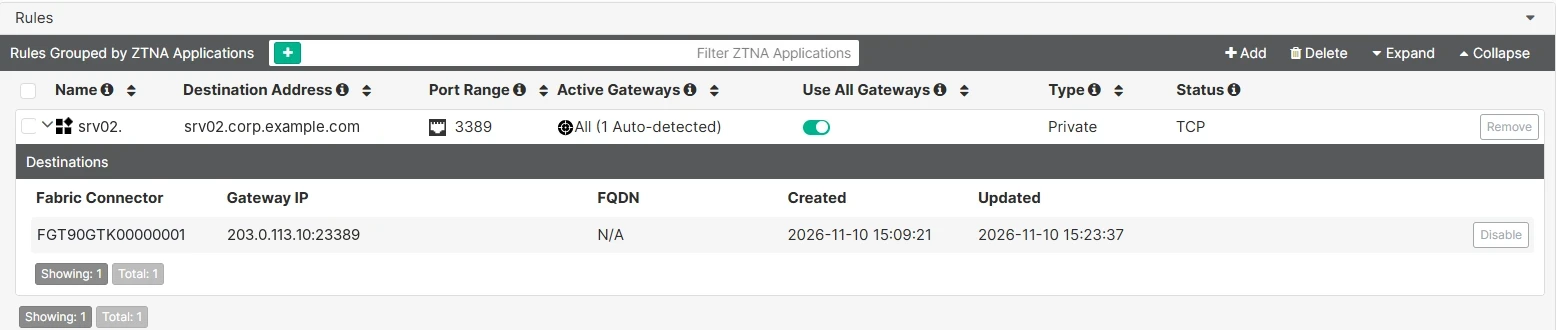
V profilu zvol v části Rules Add a vyber aplikaci z katalogu ZTNA applications:
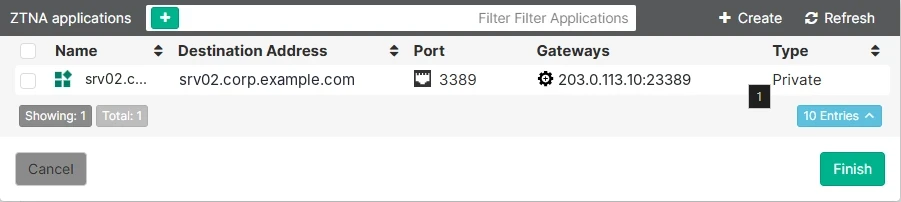
Po Finish a Save je aplikace v pravidlech profilu. Gateway se doplní automaticky z Fabric konektoru:
FortiClient pak pravidlo ukáže na záložce ZTNA Destination se štítkem EMS:
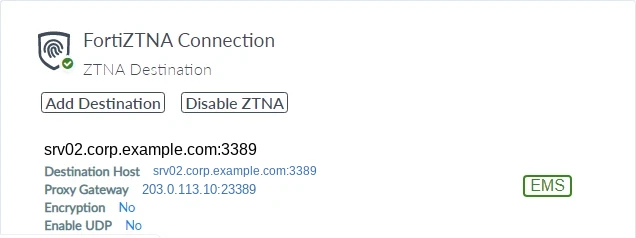
Uživatel se pak do mstsc připojuje na jméno z pravidla (srv02.corp.example.com), ne na veřejnou adresu ZTNA serveru.
Ověření přístupu
Na stanici s tagem otevři https://ztna.example.com:28443. Prohlížeč nabídne klientský certifikát od EMS (subjekt je UID FortiClient, vydavatel CA EMS serveru):
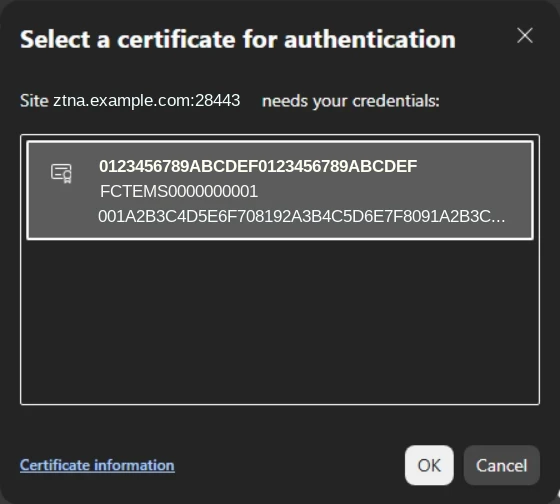
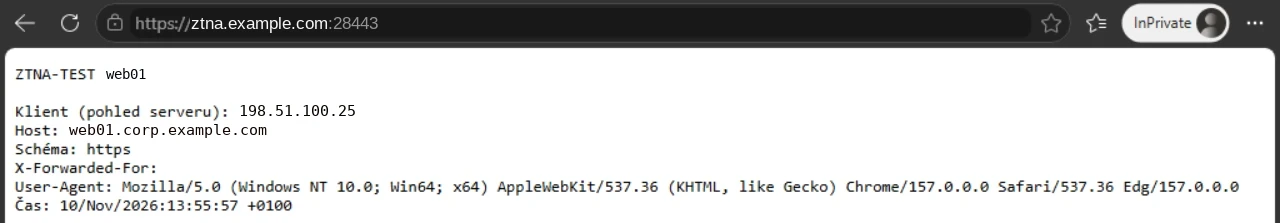
Po potvrzení se načte stránka z interního serveru. Jako Host vidí jméno z mapování (web01.corp.example.com). Test proběhl ještě s vypnutým NAT v politice, proto server viděl jako klienta veřejnou IP stanice:
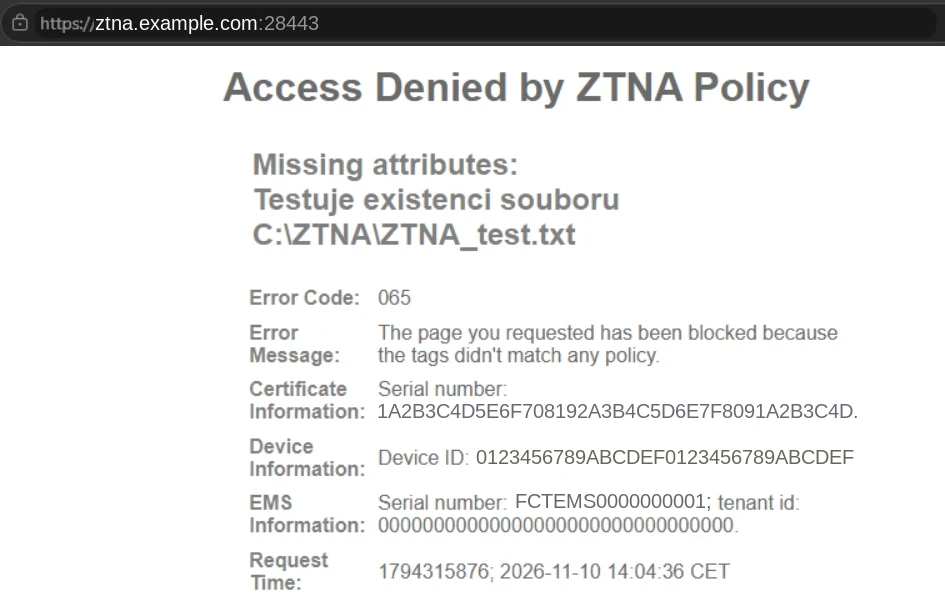
Když stanice tag nemá (smazaný C:\ZTNA\ZTNA_test.txt), FortiGate přístup zamítne s Error Code 065. V Missing attributes je text z User Notification Message chybějícího tagu:
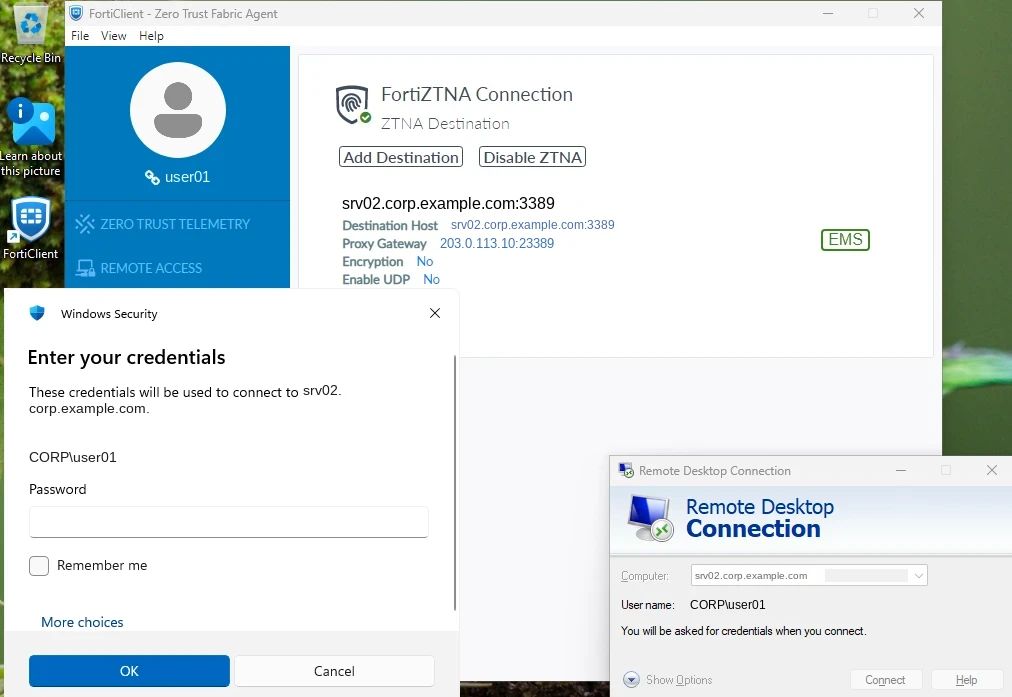
U RDP se na stanici s tagem připoj přes mstsc na srv02.corp.example.com. Když tunel funguje, Windows se zeptá na přihlašovací údaje k serveru a po přihlášení se otevře plocha:
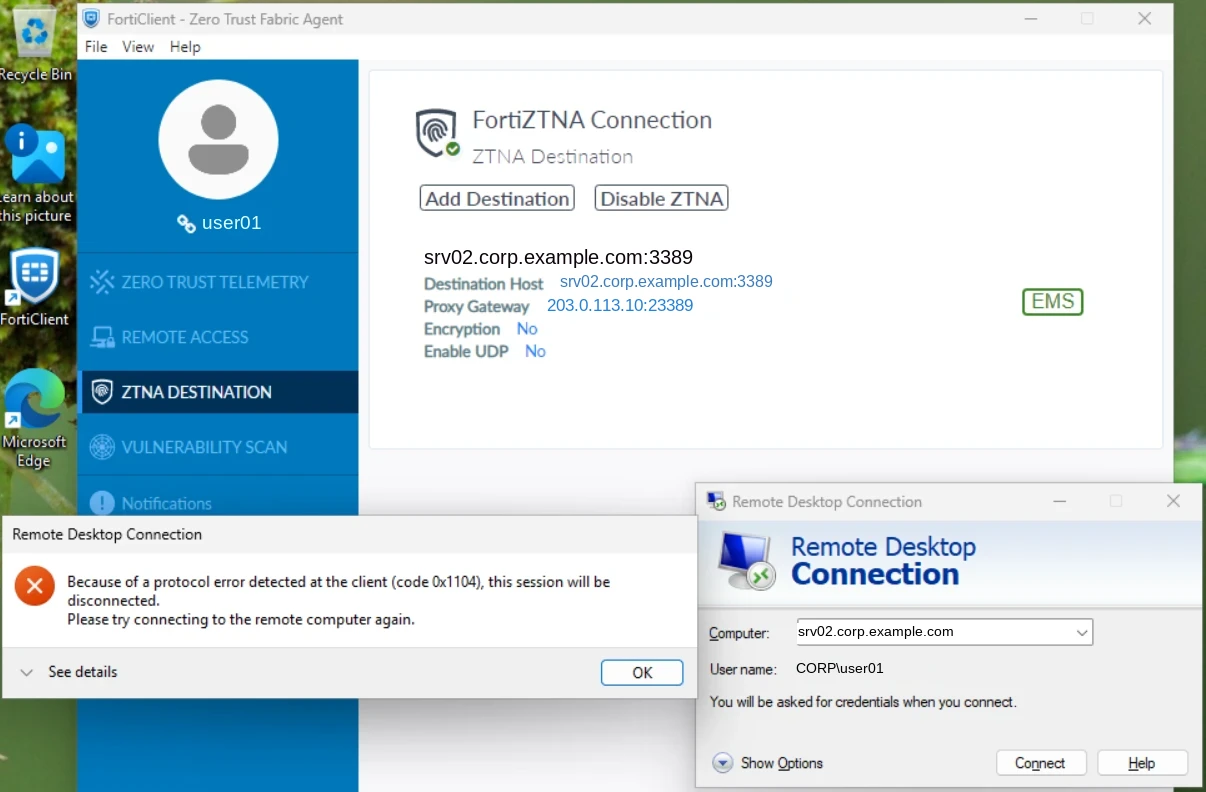
Bez tagu FortiClient spojení dál zachytí a pošle na ZTNA server, FortiGate ho ale zamítne. RDP klient pak ohlásí jen obecnou chybu protocol error (code 0x1104), důvod zamítnutí se uživateli na rozdíl od webu nezobrazí:
Řešení problémů
Error Code 066: FortiGate nenajde záznam o stanici
FortiGate klientský certifikát přijal a přiřadil k EMS (na chybové stránce je vyplněné Certificate Information i EMS Information), ale k certifikátu nenašel záznam o zařízení (Device Information: N/A).
V labu se to stalo při prvním pokusu o přístup. Ve výpisu diagnose endpoint ec-shm list měl záznam stanice Issued time shodný s Request Time z chybové stránky a Subscribed only: true, tedy vznikl až s tímto požadavkem. Při dalším pokusu už FortiGate stanici znal a chyba 066 zmizela.
Záznamy o stanicích jsou ve FortiOS 7.6.8 pod ec-shm:
diagnose endpoint ec-shm summary
diagnose endpoint ec-shm list
diagnose endpoint ec-shm find-by-uid <FortiClient UID>
UID je v klientském certifikátu jako jeho subjekt, prohlížeč ho ukazuje při výběru certifikátu.
Error Code 026 (HTTPS): certifikát interního serveru neodpovídá jménu v mapování
FortiGate stanici ověřil, ale selhalo spojení z FortiGate na interní server. Podle Fortinetu chyba 026 znamená, že CN certifikátu interního serveru neodpovídá FQDN v mapování ZTNA serveru. V labu byl server v mapování zadaný IP adresou a na backendu byl self-signed certifikát na jiné jméno.
Ve výchozím stavu FortiGate certifikát interního serveru ověřuje.
Řešení: certifikát interního serveru od CA, které FortiGate důvěřuje (např. firemní AD CS), na jméno, které je v mapování, a server v mapování zadaný přes FQDN. Tak je to vyřešené v labu, viz Certifikát interního serveru.
Tip pro rychlé ověření v labu: ověření certifikátu interního serveru jde vypnout. FortiGate pak nekontroluje, s jakým serverem za access proxy mluví, proto to v produkci nepoužívej. V GUI ZTNA serveru volba není, jen v CLI:
config firewall access-proxy
    edit "ZTNA-Web"
        config api-gateway
            edit 1
                config realservers
                    edit 1
                        set verify-cert disable
                    next
                end
            next
        end
    next
end
Zpátky na výchozí ověřování vrátí
unset verify-certna stejném místě.
Error Code 024 (RDP): FortiGate se nespojí s interním serverem
FortiClient spojení zachytil a FortiGate stanici ověřil (chybové okno je ve FortiClient a má vyplněné Device Information), ale FortiGate se nespojil s interním serverem. Fortinet chybu 024 popisuje jako neúspěšné spojení z FortiGate na real server na zadané adrese a portu.
V labu přitom FortiGate jméno serveru přeložil a execute telnet 10.0.20.24 3389 se spojil. Pomohlo zapnout NAT v ZTNA politice. S NAT posílá FortiGate spojení na interní server ze své IP adresy. Bez NAT jde na server veřejná IP stanice (u webu to bylo vidět na testovací stránce) a server musí odpovídat přes FortiGate. RDP server v labu nejspíš odpovídal jinou cestou.
Kontrola z FortiGate:
execute ping <jméno serveru>
execute telnet <IP serveru> 3389
diagnose sniffer packet any 'host <IP serveru> and port 3389' 4 0 a
Sniffer ukáže, s jakou zdrojovou IP jde SYN na server a jestli se vrací SYN-ACK.
Zdroje
- Fortinet: ZTNA HTTPS access proxy example
- Fortinet: ZTNA TCP forwarding access proxy example
- Fortinet: ZTNA troubleshooting with error messages
- Fortinet: FortiOS 7.6.5 release notes – Special notices (2 GB RAM modely)
- Fortinet Community: Using ZTNA error code messages to diagnose ZTNA connection failures