Propojení FortiClient EMS s FortiGate přes Security Fabric
Jak propojit FortiClient EMS s FortiGate přes Fabric konektor, včetně vzájemné autorizace, ověření spojení a nejčastějších chyb.
FortiGate se s EMS propojuje přes Fabric konektor. FortiGate se připojí k EMS, obě strany se navzájem autorizují a od té chvíle FortiGate zná endpointy, jejich přihlášené uživatele a security posture tagy. Ty pak jde použít ve firewall politikách a pro ZTNA.
Rychlý postup
- Rozhodnout o certifikátu EMS před propojením. Jméno v certifikátu má odpovídat jménu, které zadáš do konektoru.
- FortiGate: Security Fabric → Fabric Connectors → dlaždice FortiClient EMS, zapnout EMS 1, zadat adresu EMS a port 443.
- Autorizace na obou stranách:
- EMS: v okně Fabric Device Authorization Requests (nebo ve Fabric & Connectors → Fabric Devices) FortiGate Authorize,
- FortiGate: v nastavení konektoru u Connection status Authorize a potvrdit certifikát EMS.
- Ověřit spojení:
execute fctems verify 1.
Předpoklady
- FortiGate s FortiOS 7.6 (postup je ověřený na 7.6.8).
- FortiClient EMS on-premise, ověřeno na 7.4.8.
- Konektivita: FortiGate se připojuje k EMS na TCP 443 (HTTPS port EMS).
- DNS: FortiGate musí přeložit jméno EMS na interní IP. Pokud FortiGate používá veřejné DNS (třeba FortiGuard), přidej záznam do lokální DNS databáze FortiGate (Network → DNS Servers), jinak se připojí přes veřejnou IP.
- Administrátor EMS s rolí, která vidí Fabric Devices (např. Super Administrator).
Ukázkové hodnoty použité v článku
| Co | Hodnota |
|---|---|
| FortiGate | FortiGate-50G, FortiOS 7.6.8 |
| EMS server | ems.example.com → 10.0.10.10 |
| Název konektoru | EMS Firma |
| HTTPS port EMS | 443 |
Hodnoty nahraď svými. Domény example.com jsou rezervované pro dokumentaci.
1. Certifikát EMS
Při autorizaci FortiGate ukáže certifikát EMS a zeptá se, jestli mu věří. Po pozdější výměně certifikátu na jiný (jiná CA nebo jiné jméno) je potřeba spojení na FortiGate znovu ověřit.
- Jméno v certifikátu (CN nebo SAN) by mělo odpovídat jménu v konektoru, tady
ems.example.com. - Pokud se EMS používá pod víc jmény, dej do certifikátu všechna jako SAN.
- Výchozí self-signed certifikát EMS funguje, ale prohlížeče i FortiClient budou hlásit nedůvěryhodný certifikát. Lepší je certifikát z interní CA nebo od veřejné CA, například Let’s Encrypt přímo z EMS.
2. Fabric konektor na FortiGate
Ve FortiOS 7.6 je EMS mezi Core Network Security Connectors: Security Fabric → Fabric Connectors → dlaždice FortiClient EMS (dokud není nastavená, ukazuje Status: Disabled).
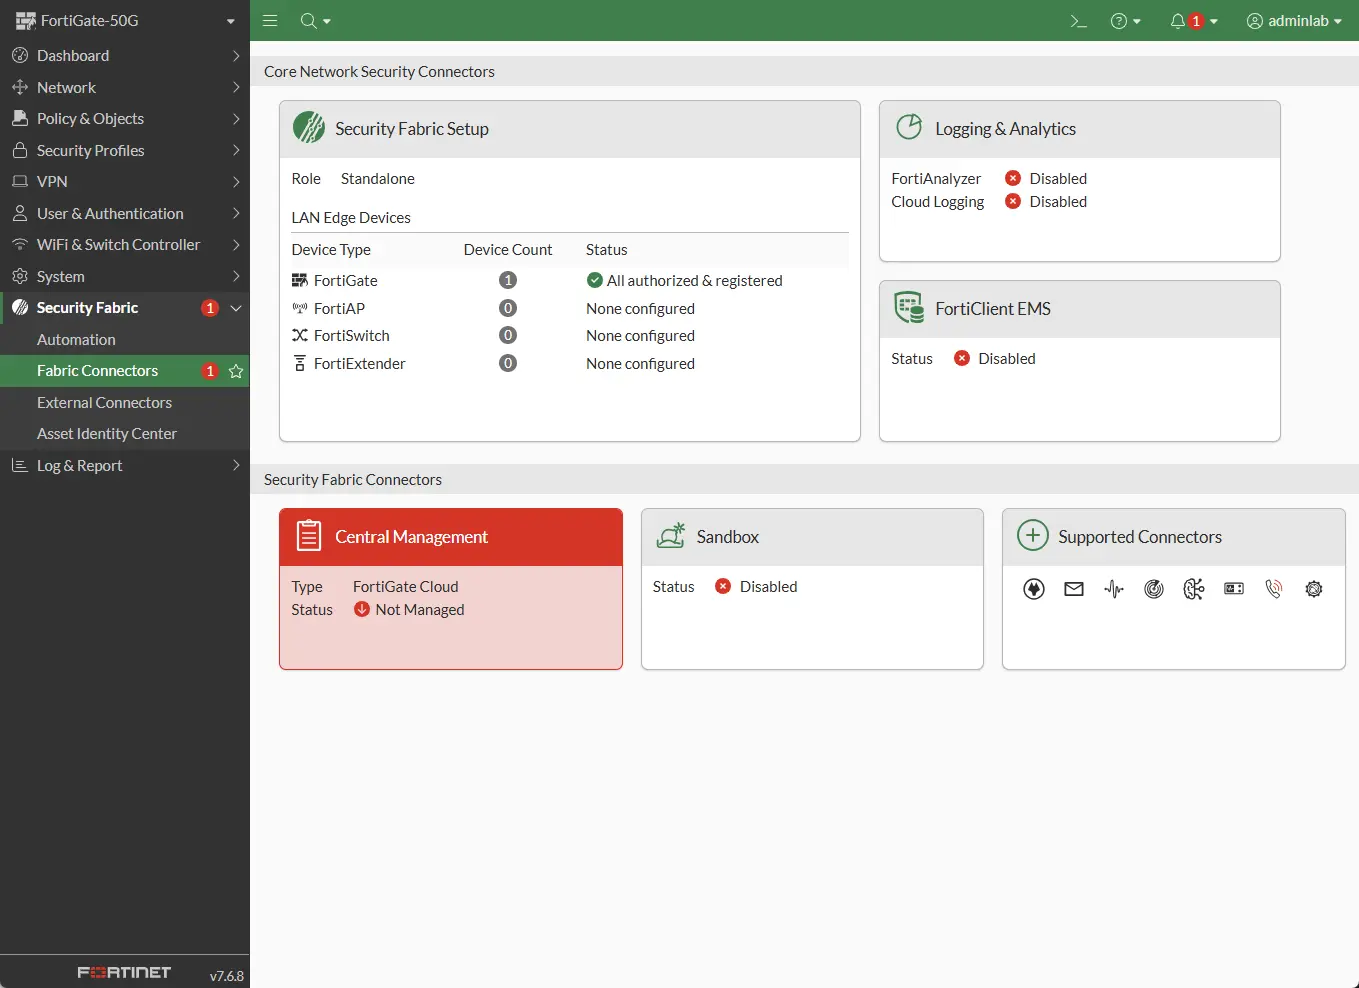
V dialogu FortiClient EMS Settings nastav EMS 1:
- Status: Enabled,
- Type: FortiClient EMS, tedy on-premise (ne FortiClient EMS Cloud),
- Name: název konektoru (
EMS Firma), - IP/Domain name:
ems.example.com, - HTTPS port: 443,
- OK. Certifikát EMS se potvrzuje až v kapitole 3.
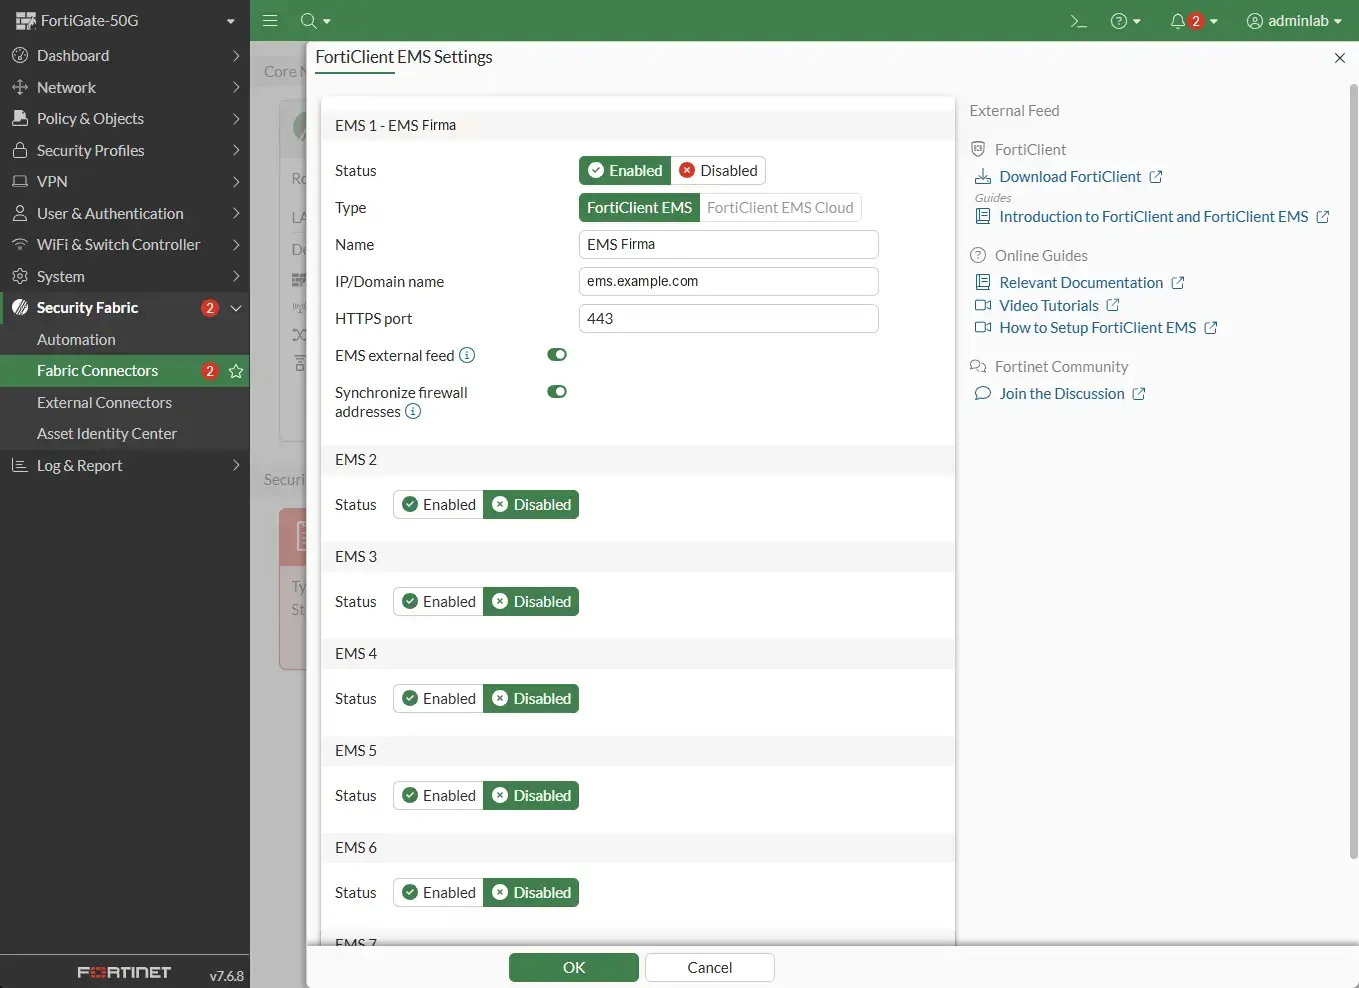
Popis polí dialogu
- EMS 1 až EMS 7: FortiGate se umí připojit až k sedmi EMS serverům.
- Type: FortiClient EMS pro vlastní server, FortiClient EMS Cloud pro EMS jako službu.
- IP/Domain name: jméno nebo IP EMS. Jméno musí FortiGate umět přeložit.
- HTTPS port: port, na kterém EMS poslouchá pro správu a Fabric, výchozí 443.
- Synchronize firewall addresses: FortiGate pro všechny tagy z EMS automaticky vytvoří a průběžně aktualizuje firewall adresy (nápověda: Automatically create and synchronize firewall address for all EMS tags). Adresy pak jde rovnou použít v politikách, viz Security Posture tagy v EMS a jejich použití na FortiGate.
- EMS external feed: FortiGate stahuje z EMS hashe malwaru, které FortiClient na endpointech zachytil (nápověda: Pull FortiClient malware hash from EMS, v CLI
pull-malware-hash). Hashe pak může využít antivirový profil FortiGate jako další zdroj detekce.
Totéž v CLI
config endpoint-control fctems
    edit 1
        set status enable
        set name "EMS Firma"
        set server "ems.example.com"
        set https-port 443
    next
end
3. Vzájemná autorizace FortiGate a EMS
Po uložení konektoru ukazuje dlaždice FortiClient EMS v Fabric Connectors stav spojení. Dokud EMS FortiGate neautorizuje, je oranžová:
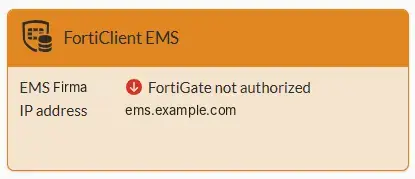
Podle textu ve stavu poznáš, kde je problém:
- FortiGate not authorized: FortiGate se k EMS připojil a EMS čeká, až FortiGate autorizuješ.
- Connection failed with unknown issue: FortiGate se k EMS nedostal. Postup je v Řešení problémů na konci článku.
Autorizace FortiGate v EMS
V EMS se objeví okno Fabric Device Authorization Requests se sériovým číslem, jménem, IP adresou a verzí FortiGate. Zkontroluj, že sériové číslo patří tvému FortiGate, a dej Authorize.
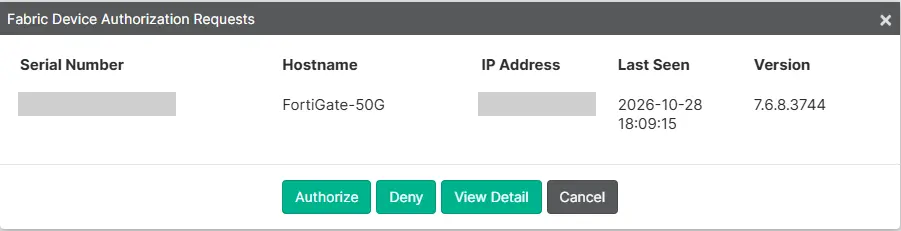
Okno se neukázalo? Zobrazí se jen administrátorovi, který je v EMS v tu chvíli přihlášený. Žádost znovu pošleš z FortiGate příkazem
execute fctems verify 1. Okno se pak objeví při příští aktivitě v EMS. FortiGate je také vidět v Fabric & Connectors → Fabric Devices.
Autorizace EMS na FortiGate
Autorizace musí proběhnout na obou stranách. EMS teď FortiGate věří, ale FortiGate ještě nepotvrdil, že věří certifikátu EMS:
- Security Fabric → Fabric Connectors → dlaždice FortiClient EMS.
- U EMS 1 je v Connection status stav EMS certificate not authorized.
- Klikni na Authorize. FortiGate ukáže certifikát EMS.
- Zkontroluj, že certifikát zní na
ems.example.coma vydala ho očekávaná CA (u Let’s Encrypt např. R10/R11), a potvrď ho. - Klikni na Refresh. Stav se změní na připojeno.
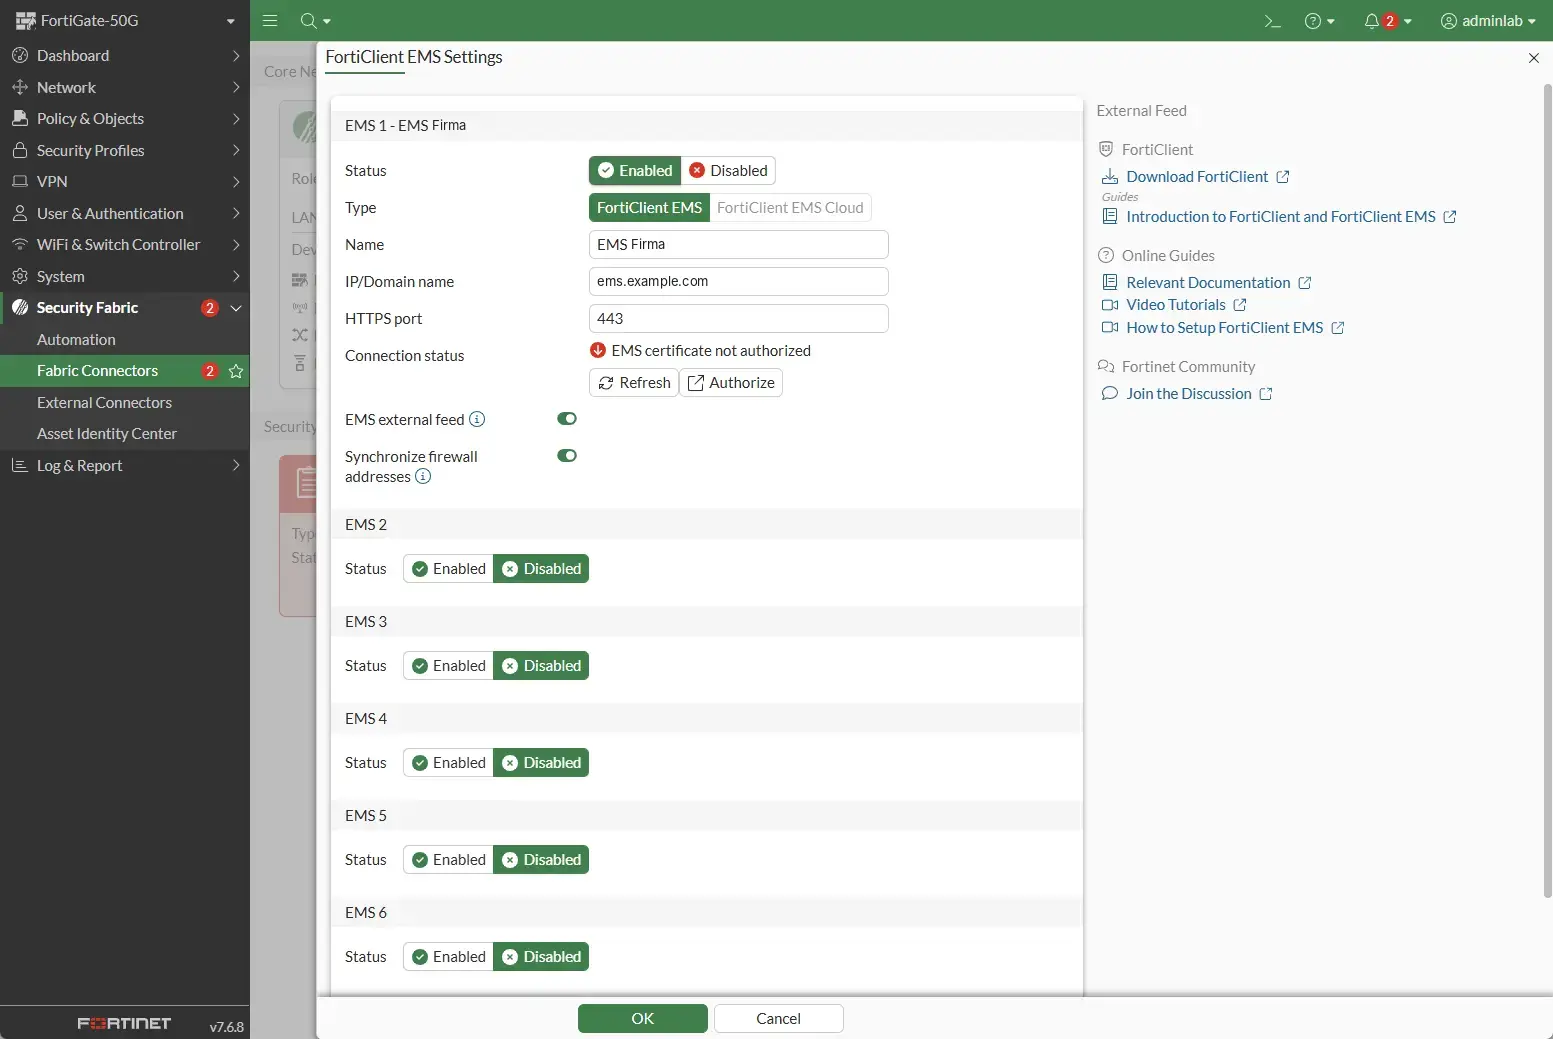
Totéž z CLI: execute fctems verify 1 vypíše certifikát EMS a zeptá se, jestli mu FortiGate má věřit.
Proč FortiGate certifikátu EMS nevěří sám? I certifikát od veřejné CA musí správce u Fabric konektoru jednou výslovně schválit. Při pozdější obnově certifikátu se stejnou CA a stejným jménem už FortiGate díky volbě
trust-ca-cn(ve výchozím stavu zapnutá) znovu schvalovat nemusí.
4. Ověření spojení
Na FortiGate:
execute fctems verify 1Po úspěšném propojení vrátí EMS already verified. V GUI má konektor v Security Fabric → Fabric Connectors zelený stav.
V EMS najdeš FortiGate v Fabric & Connectors → Fabric Devices v sekci Standalone devices se zeleným stavem:
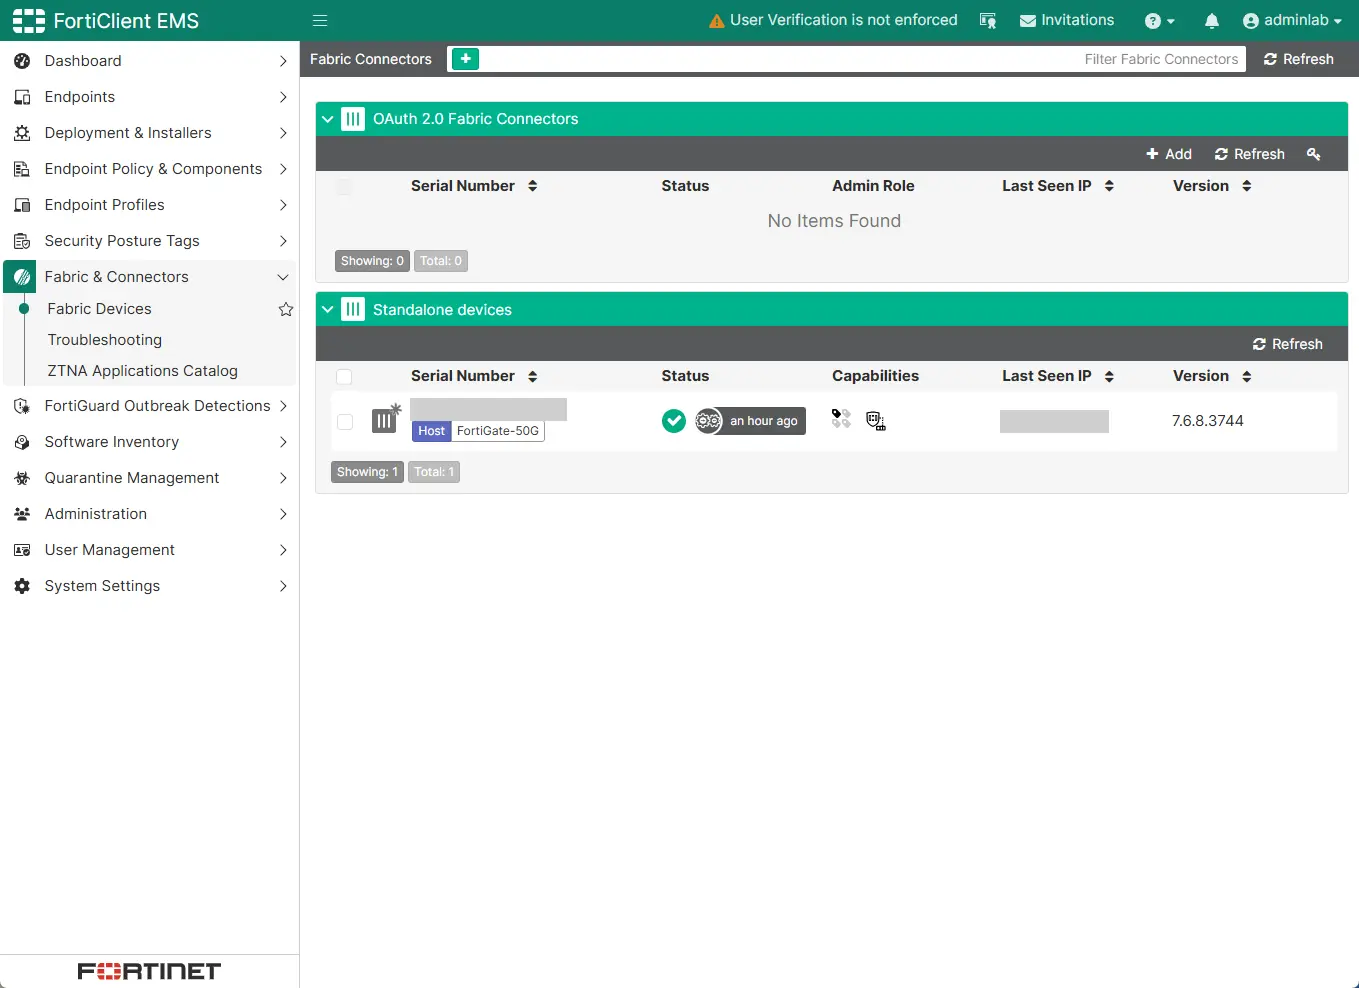
- Standalone devices: FortiGate připojené klasickým Fabric konektorem, jako tady.
- OAuth 2.0 Fabric Connectors: zařízení připojená přes OAuth 2.0 (Client ID a Secret vygenerované v EMS). Pro FortiGate je nepotřebuješ.
- Capabilities: funkce EMS, které FortiGate využívá.
- Last Seen IP: adresa, ze které se FortiGate k EMS připojil. Když je tu veřejná IP, jde provoz přes internet a VIP, ne napřímo vnitřní sítí. To obvykle znamená, že FortiGate překládá jméno EMS přes veřejné DNS.
Propojení samo nic neblokuje ani nepovoluje. EMS tím posílá FortiGate security posture tagy stanic a podle nich pak jde řídit přístup ve firewall politice, viz Security Posture tagy v EMS a jejich použití na FortiGate.
Řešení problémů
Connection failed with unknown issue
FortiGate se k EMS nedostal:
-
Překlad jména:
execute ping ems.example.commusí vrátit interní IP EMS. Pokud vrátí veřejnou IP, přidej jméno do lokální DNS databáze FortiGate:config system dns-database edit "example.com" set domain "example.com" set authoritative disable config dns-entry edit 0 set hostname "ems" set ip 10.0.10.10 next end next endFortiGate lokální DNS databázi používá i pro vlastní dotazy, system DNS není potřeba měnit. Aby se ostatní jména ve stejné doméně překládala dál, nastav u neautoritativní zóny i forwarder (
set forwarder), třeba na interní DNS servery. -
Port 443: politika nebo jiný firewall mezi FortiGate a EMS.
-
Certifikát: jméno v certifikátu EMS musí odpovídat jménu v konektoru.
EMS certificate not authorized i po schválení
Typicky po výměně nebo obnově certifikátu EMS:
- Ověř aktuální certificate bundle FortiGate:
diagnose autoupdate version | grep -A5 Certificate. - Zkontroluj
trust-ca-cnu konektoru (config endpoint-control fctems). - Případně nastav u konektoru
set verifying-cana CA, která certifikát EMS vydala. - Znovu:
execute fctems verify 1.
Obě volby určují, kterému certifikátu FortiGate věří. Neměň je jen proto, aby zmizela chyba. verifying-ca nastav jen na CA, která certifikát EMS opravdu vydala.
Podrobný debug spojení
diagnose debug application fcnacd -1
diagnose debug enable
execute fctems verify 1
Ve výpisu je vidět, na jakou IP se FortiGate připojuje a co mu EMS odpovídá. Vypnutí:
diagnose debug disable
diagnose debug reset