Let's Encrypt certifikát pro FortiClient EMS přes ACME
Jak nechat FortiClient EMS vydat a automaticky obnovovat certifikát Let's Encrypt, co kvůli tomu zpřístupnit na FortiGate a jak certifikát přiřadit službám EMS.
EMS ve výchozím stavu běží na self-signed certifikátu. Prohlížeč hlásí ERR_CERT_AUTHORITY_INVALID a FortiClient se ptá, jestli certifikátu věří. EMS ale umí přes ACME získat certifikát od Let’s Encrypt a sám ho obnovovat. Takovému certifikátu věří prohlížeče i FortiClient bez dalšího nastavování. FortiGate ho při propojení jen jednou schválí a při obnově už ne.
Rychlý postup
- Veřejné DNS: A záznam
ems.example.com→ veřejná IP FortiGate.- FortiGate: VIP a firewall politika z internetu na EMS na TCP 80, podle Fortinetu i 443.
- EMS: System Settings → EMS Settings → Shared Settings zapnout Use FQDN (
ems.example.com), Remote HTTPS Access a Redirect HTTP Request to HTTPS.- EMS: System Settings → EMS Server Certificates → Add, typ Automated, doména
ems.example.com, e-mail, Auto Renew.- EMS: v System Settings → EMS Settings → Shared Settings vybrat nový certifikát v polích Webserver Certificate a Endpoint Control Certificate.
Předpoklady
- FortiClient EMS on-premise, ověřeno na verzi 7.4.8.
- Veřejná doména, u které můžeš spravovat DNS záznamy.
- Veřejná IP a firewall (tady FortiGate), přes který jde EMS zpřístupnit z internetu na TCP 80.
- Odchozí HTTPS z EMS do internetu (komunikace s Let’s Encrypt).
- Platný e-mail pro upozornění od Let’s Encrypt.
- Uvnitř sítě by veřejné jméno EMS mělo vést na interní IP EMS (split DNS), aby klienti i FortiGate nechodili přes internet.
Ukázkové hodnoty použité v článku
| Co | Hodnota |
|---|---|
| Veřejné jméno EMS | ems.example.com |
| Interní IP EMS | 10.0.10.10 |
| Veřejná IP FortiGate | 203.0.113.10 |
| FortiGate | FortiGate-50G, FortiOS 7.6.8 |
Hodnoty nahraď svými. Doména example.com a rozsah 203.0.113.0/24 jsou rezervované pro dokumentaci.
1. Jak Let’s Encrypt EMS ověřuje
EMS používá ověření HTTP-01. Na svůj webový server uloží token do cesty /.well-known/acme-challenge/ a Let’s Encrypt si ho stáhne z internetu přes http://ems.example.com. Když token sedí, certifikát vydá.
Z toho plynou požadavky:
- veřejné jméno: certifikát jde vydat jen na doménu ve veřejném DNS, ne na interní jméno typu
ems.corp.local, - dostupnost z internetu: Let’s Encrypt se musí na EMS dostat na TCP 80,
- odchozí HTTPS z EMS: EMS komunikuje s Let’s Encrypt na TCP 443 ven.
Port 80, nebo i 443? Fortinet uvádí 80 i 443. V labu stačilo jen 80 (ověřeno na EMS 7.4.8). Pokud obnova selže, zkus dočasně otevřít i 443.
Proč nejde použít ověření přes DNS
Let’s Encrypt umí i ověření DNS-01 přes TXT záznam, které nepotřebuje nic otevírat z internetu. Dokumentace EMS ale počítá jen s HTTP ověřením (v nastavení je jen HTTP challenge port). Pro DNS-01 by bylo potřeba získat certifikát mimo EMS (např. certbot nebo acme.sh s API DNS poskytovatele), nahrát ho do EMS ručně a hlídat obnovu každých 90 dní.
2. Veřejné DNS
U poskytovatele DNS pro example.com vytvoř A záznam:
ems.example.com. A 203.0.113.10Ověření odkudkoli z internetu:
nslookup ems.example.com 1.1.1.13. Zpřístupnění EMS na FortiGate
Na FortiGate vytvoř VIP z veřejné IP na interní IP EMS a firewall politiku z WAN na EMS:
- VIP:
203.0.113.10:80→10.0.10.10:80, případně druhou VIP pro 443, - politika: WAN → interní síť EMS, cíl VIP, služba HTTP (případně HTTPS).
Vystavuješ správcovský server do internetu. Otevři jen to nejnutnější a provoz omez bezpečnostními profily. Admin GUI EMS na 443 do internetu ideálně vůbec nepouštěj.
Zabezpečení politiky na portu 80
Let’s Encrypt nezveřejňuje IP adresy, ze kterých ověřuje (většinou jde o AWS a Cloudflare). Zdroj v politice proto nejde rozumně omezit a ochranu musí převzít profily:
- Web Filter: statický URL filtr, který povolí jen cestu
/.well-known/acme-challenge/a vše ostatní blokuje, - Application Control: povolit jen HTTP prohlížení a vynutit HTTP na portu 80,
- IPS: profil s relevantními signaturami pro webový server.
Admin GUI na portu 80 přes tuto politiku nefunguje. Tak je to správně.
4. Vydání certifikátu v EMS
Příprava: System Settings → EMS Settings → Shared Settings → zapnout Use FQDN s veřejným jménem ems.example.com, Remote HTTPS Access a Redirect HTTP Request to HTTPS. Screenshot celé sekce je v kapitole 5.
Vydání: System Settings → EMS Server Certificates → Add:
- Type: Automated,
- Domain:
ems.example.com, - Email: platná adresa pro upozornění od Let’s Encrypt,
- Auto Renew: zapnout,
- souhlas s podmínkami Let’s Encrypt,
- Import.
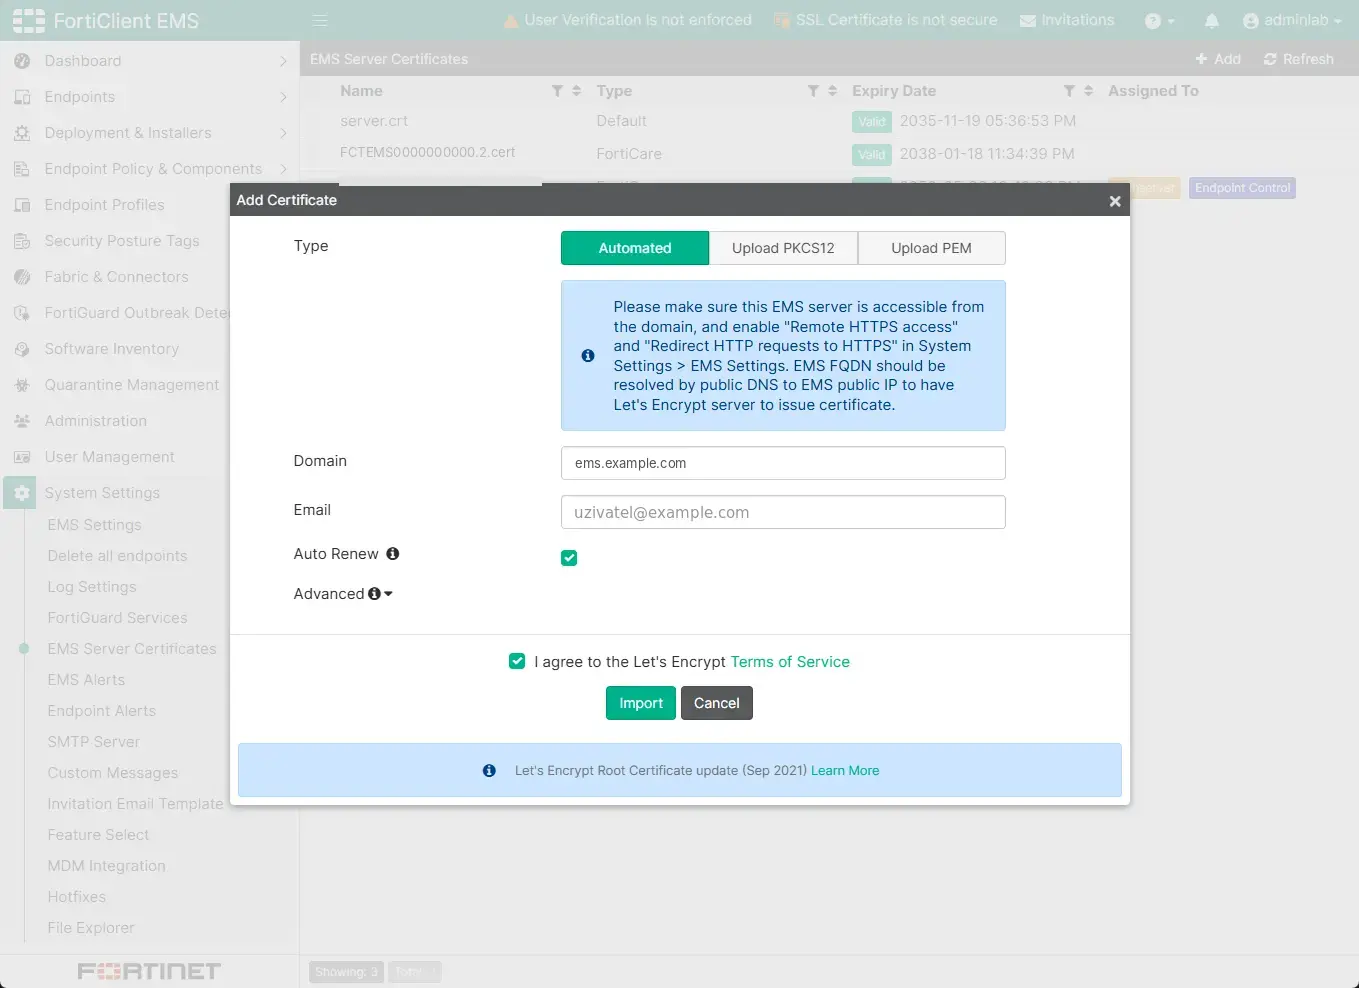
Typ Automated je vydání přes ACME. Upload PKCS12 a Upload PEM slouží pro certifikát získaný jinde, například z interní CA. Modrý box ve formuláři shrnuje požadavky z kapitol 1 až 3: EMS dostupný pod veřejným jménem, zapnuté Remote HTTPS Access a přesměrování na HTTPS a veřejný DNS záznam na veřejnou IP.
V seznamu za dialogem jsou vidět i výchozí certifikáty EMS: server.crt (Default, self-signed) a certifikáty FortiCare dodané s licencí. Sloupec Assigned To ukazuje, které službě je certifikát přiřazený.
Advanced: jiná certifikační autorita
V části Advanced jde zadat adresu jiného ACME serveru a port pro HTTP ověření. Hodí se pro jinou veřejnou CA s ACME, nebo pro testovací (staging) server Let’s Encrypt, který nemá tak přísné limity na počet pokusů.
5. Přiřazení certifikátu službám
Vydaný certifikát se sám nepoužije. V System Settings → EMS Settings → Shared Settings ho vyber ve dvou polích:
- Webserver Certificate: admin GUI, Fabric konektor FortiGate, stahování instalátorů a SAML (porty 443, 10443, 8015),
- Endpoint Control Certificate: telemetrie klientů FortiClient (port 8013).
Potom Apply.
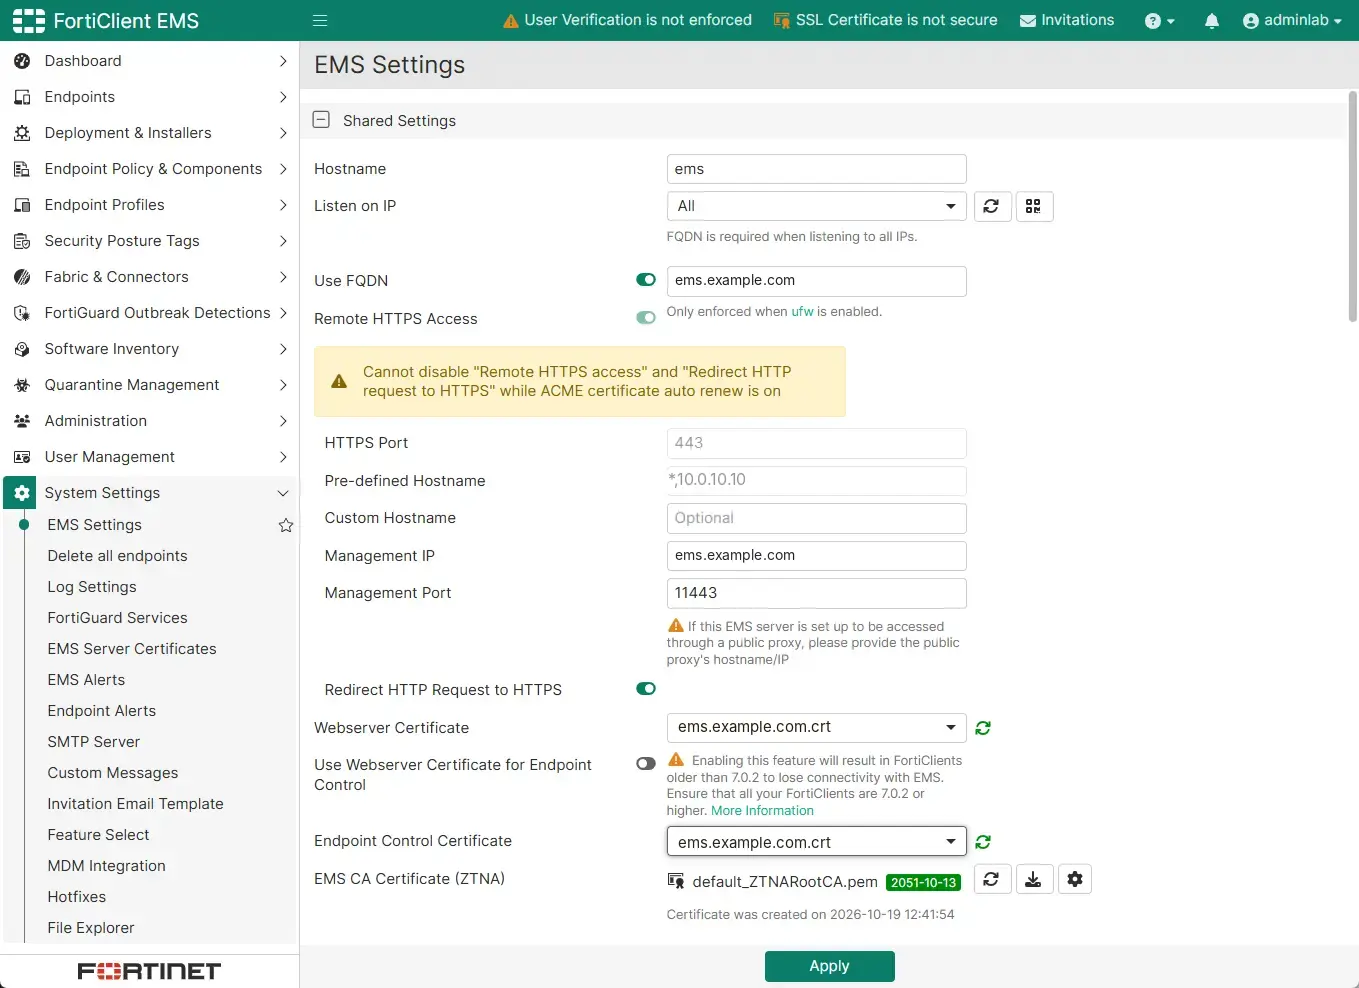
Dokud je zapnuté Auto Renew, nejde vypnout Remote HTTPS Access ani přesměrování na HTTPS. EMS na to upozorní přímo v nastavení, protože obě volby obnova potřebuje.
Popis polí v Shared Settings
- Hostname: jméno serveru EMS (
ems). - Listen on IP: na kterých IP adresách EMS poslouchá. Při volbě All je povinné FQDN.
- Use FQDN: veřejné jméno EMS, na které zní certifikát (
ems.example.com). - Remote HTTPS Access: přístup k EMS z jiných počítačů. Na linuxovém EMS ho podle nápovědy vynucuje firewall
ufw, pokud je zapnutý. - HTTPS Port: port webového serveru, výchozí 443.
- Pre-defined Hostname / Custom Hostname: jména a IP, na kterých EMS odpovídá.
- Management IP / Management Port: adresa a port, pod kterými je EMS dostupný přes veřejnou proxy. Pokud je vyplněné, musí odpovídat jménu v certifikátu.
- Redirect HTTP Request to HTTPS: přesměrování z portu 80 na 443.
- Webserver Certificate: certifikát webového serveru.
- Use Webserver Certificate for Endpoint Control: stejný certifikát i pro port 8013. EMS upozorňuje, že klienti FortiClient starší než 7.0.2 by pak ztratily spojení. Místo toho jde certifikát vybrat zvlášť v dalším poli.
- Endpoint Control Certificate: certifikát pro telemetrii klientů FortiClient.
- EMS CA Certificate (ZTNA): vlastní CA EMS, která podepisuje certifikáty zařízení pro ZTNA. Let’s Encrypt ji nenahrazuje, zůstává
default_ZTNARootCA.pem.
Po uložení otevři admin GUI přes https://ems.example.com. Prohlížeč už nemá hlásit nedůvěryhodný certifikát.
Obnova certifikátu
- Certifikát Let’s Encrypt platí 90 dní. Se zapnutým Auto Renew ho EMS obnoví sám před vypršením.
- Port 80 musí zůstat otevřený i kvůli obnově, ne jen při prvním vydání.
- Ručně jde certifikát obnovit na stránce EMS Server Certificates, nejdřív 30 dní před vypršením.
- FortiGate obnovu zvládne sám. Volba
trust-ca-cnvconfig endpoint-control fctemsje ve výchozím stavu zapnutá, takže nový certifikát se stejnou CA a CN přijme bez nového schvalování. Pokud po obnově přesto hlásí EMS certificate not authorized, postup je v Propojení FortiClient EMS s FortiGate přes Security Fabric.
Řešení problémů
Certifikát se nevydá
- Veřejné DNS:
nslookup ems.example.com 1.1.1.1musí vrátit veřejnou IP firewallu. - Port 80 z internetu: otestuj z venku (třeba z mobilu mimo Wi-Fi)
curl -I http://ems.example.com/.well-known/acme-challenge/test. Jakákoli HTTP odpověď (třeba 404 nebo přesměrování na HTTPS) znamená, že port 80 je z internetu dostupný. Timeout znamená, že provoz nedojde. Podle hlavičkyServerpoznáš, který server odpověděl. Pokud je před EMS reverzní proxy, musí požadavky na/.well-known/acme-challenge/předávat na EMS. - Profily na politice: Web Filter nesmí blokovat cestu
/.well-known/acme-challenge/. - Odchozí HTTPS z EMS na Let’s Encrypt.
- Limity Let’s Encrypt: po několika neúspěšných pokusech Let’s Encrypt další žádosti dočasně odmítá. Při ladění použij testovací (staging) server v části Advanced.
Prohlížeč pořád hlásí nedůvěryhodný certifikát
- Certifikát je vydaný, ale není přiřazený službě (kapitola 5).
- EMS otevíráš pod jiným jménem, než na které certifikát zní (IP adresa nebo interní jméno).